GDPR vs. moderní biometrika v praxi: Co si HR oddělení (ne)může dovolit u rozpoznávání obličeje
Zavádění moderních technologií do firemního prostředí často naráží na obavy z přísné legislativy. Biometrické přístupové a docházkové terminály, které využívají rozpoznávání obličeje nebo otisky prstů, nejsou výjimkou. Mnoho firem a HR oddělení tápe v tom, zda mohou tyto systémy vůbec používat, aniž by se vystavily riziku drakonických pokut za porušení GDPR. Strach ochránců osobních údajů je pochopitelný, ale často pramení ze zastaralých představ o tom, jak dnešní technologie fungují.
Mýtus vs. realita: Opravdu se ukládají fotky vašich zaměstnanců?
Základní obavou zaměstnanců i personalistů je představa, že firemní server je plný detailních fotografií obličejů a oskenovaných otisků prstů, které mohou být kdykoliv zneužity nebo ukradeny hackery. Tohle je ale jeden z největších mýtů.
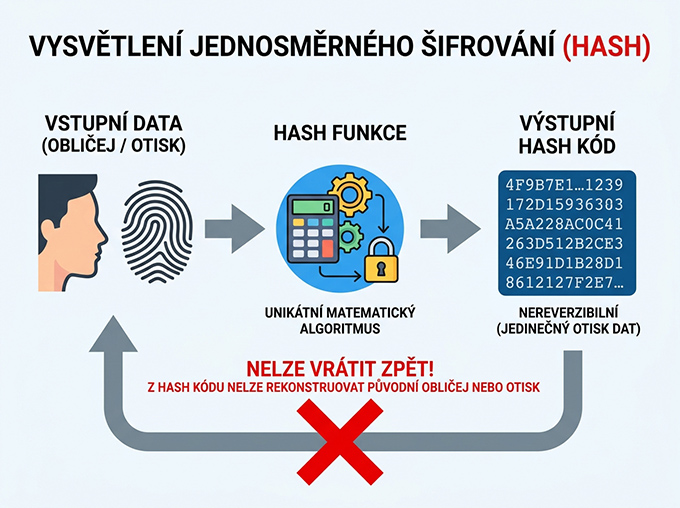
Moderní biometrické terminály vůbec neukládají samotný obraz. Při registraci zaměstnance je jeho obličej nebo otisk prstu okamžitě převeden na tzv. matematický hash – složitý šifrovaný vektorový vzorec. Tento proces je jednosměrný. Znamená to, že i kdyby se k databázi dostal někdo nepovolaný, získá pouze shluk nesmyslných čísel a znaků. Z tohoto kódu nelze zpětně zrekonstruovat původní fotografii ani otisk. Riziko zneužití biometrických dat je tak u kvalitních systémů minimalizováno na absolutní minimum.
Kdy je biometrika v souladu s GDPR?
Aby bylo nasazení biometrických terminálů legální, musí firma dodržet dva základní principy GDPR: nezbytnost a proporcionalitu. Nelze je zavést jen proto, že „je to moderní“. Musíte mít legitimní důvod, proč běžné metody selhávají nebo nedostačují. Kdy je tedy nasazení biometriky oprávněné?
- Vysoká fluktuace a „buddy punching“: V provozech, kde si zaměstnanci běžně předávají čipy nebo karty, aby zakryli pozdní příchody či nepřítomnost kolegů, je biometrika nejúčinnějším řešením ochrany majetku a oprávněných zájmů firmy.
- Ztrátovost běžných identifikátorů: Ve výrobních podnicích nebo na stavbách se fyzické čipy často ztrácejí, zapomínají nebo poškozují, což generuje další administrativní zátěž a bezpečnostní rizika.
- Specifické hygienické nebo bezpečnostní požadavky: V čistých provozech, v nemocnicích nebo naopak ve velmi znečištěném prostředí je bezkontaktní rozpoznání obličeje z hygienických důvodů nutností.
Jak správně sepsat vnitřní směrnici pro zaměstnance
Pokud se rozhodnete biometrické čtečky zavést, musíte mít vše administrativně podchyceno. Správně formulovaná vnitřní směrnice je klíčem k tomu, abyste obstáli před případnou kontrolou a zároveň rozptýlili obavy zaměstnanců.
1. Definujte účel a vysvětlete technické pozadí
Hned v úvodu směrnice jasně deklarujte, proč systém zavádíte (např. ochrana majetku, prokazatelná evidence odpracované doby) a detailně vysvětlete princip hashování. Ujistěte zaměstnance, že se neukládají žádné reálné snímky, ale pouze nezneužitelné číselné kódy. Tím zamezíte většině zbytečných konfliktů.
2. Nabídněte alternativu a popište práva
V pracovněprávních vztazích se nelze snadno spoléhat pouze na „souhlas se zpracováním“, protože zaměstnanec je vůči zaměstnavateli ve slabším postavení. Opřete se o „oprávněný zájem“ a vždy nabídněte alternativu (například zadání PIN kódu na terminálu nebo klasický čip) pro ty, kteří mají k biometrice nepřekonatelný odpor. Dále ve směrnici jasně definujte, jak dlouho se hashe uchovávají (ideálně jen po dobu trvání pracovního poměru) a kdo k nim má přístup.
Nasazení moderních technologií pro rozpoznávání obličeje se tak z pohledu GDPR nemusíte bát, pokud víte, jak proces správně technicky a legislativně ošetřit. Klíčem je transparentní komunikace s vaším týmem a volba prověřeného systému, který splňuje vysoké bezpečnostní standardy.